

- Docente: Admin User
Un'email dal team leader, tono giusto, riferimenti precisi al progetto su cui Chiara sta lavorando, zero errori grammaticali. Chiara — analista junior digitalmente esperta, convinta di saper riconoscere un phishing a colpo d'occhio — clicca il link, inserisce le credenziali su un portale clonato. Solo il giorno dopo si accorge che qualcosa non torna: il mittente non era il collega, ma un dominio quasi identico (una "i" al posto di una "l"). L'email non era scritta da una persona: era stata generata da un'intelligenza artificiale, addestrata su dati raccolti da LinkedIn, dal sito aziendale e da un precedente data breach.
Il corso smonta il mito più pericoloso dell'anti-phishing tradizionale — "cerca gli errori grammaticali" — e mostra perché non funziona più contro contenuti generati da AI. Copre typosquatting e domini lookalike, il bypass dei filtri antispam tradizionali, il rischio degli account interni compromessi che diventano vettori di phishing verso i colleghi, e il concetto di "phishing at scale". Tre test di verifica intermedi e linee guida pratiche chiudono il percorso, con il nuovo filtro mentale da adottare: non la grammatica, ma mittente, URL e conferma su canale separato.
- Docente: Admin User
- Docente: Admin User
- Docente: Admin User
- Docente: Admin User
Sicurezza nei Cloud Personali: Dropbox / Google Drive Permissions
Una domenica pomeriggio, un file di lavoro, un cloud personale: Davide carica su Google Drive una presentazione riservata per lavorarci più comodamente e condividerla con una collega. Per praticità, cambia i permessi da "Limitato" a "Chiunque con il link" convinto che significhi "solo chi ha il link". Non è così: il file diventa pubblico su internet, viene indicizzato da Google e, mesi dopo, scoperto da una giornalista. Nessun hacker, nessun attacco: solo un'impostazione sbagliata e una cartella dimenticata.
Il corso spiega la differenza reale tra "Limitato" e "Chiunque con il link", il fenomeno dello Shadow IT, come i motori di ricerca indicizzano i file pubblici (incluso il rischio del "Google Dorking"), e perché per il GDPR un errore vale quanto un attacco intenzionale. Chiude con linee guida pratiche su cloud aziendali, condivisione sicura e cosa fare se ci si accorge di aver sbagliato.
- Docente: Admin User
I Rischi dei Chatbot Aziendali (AI): Microsoft Copilot e Data Leakage
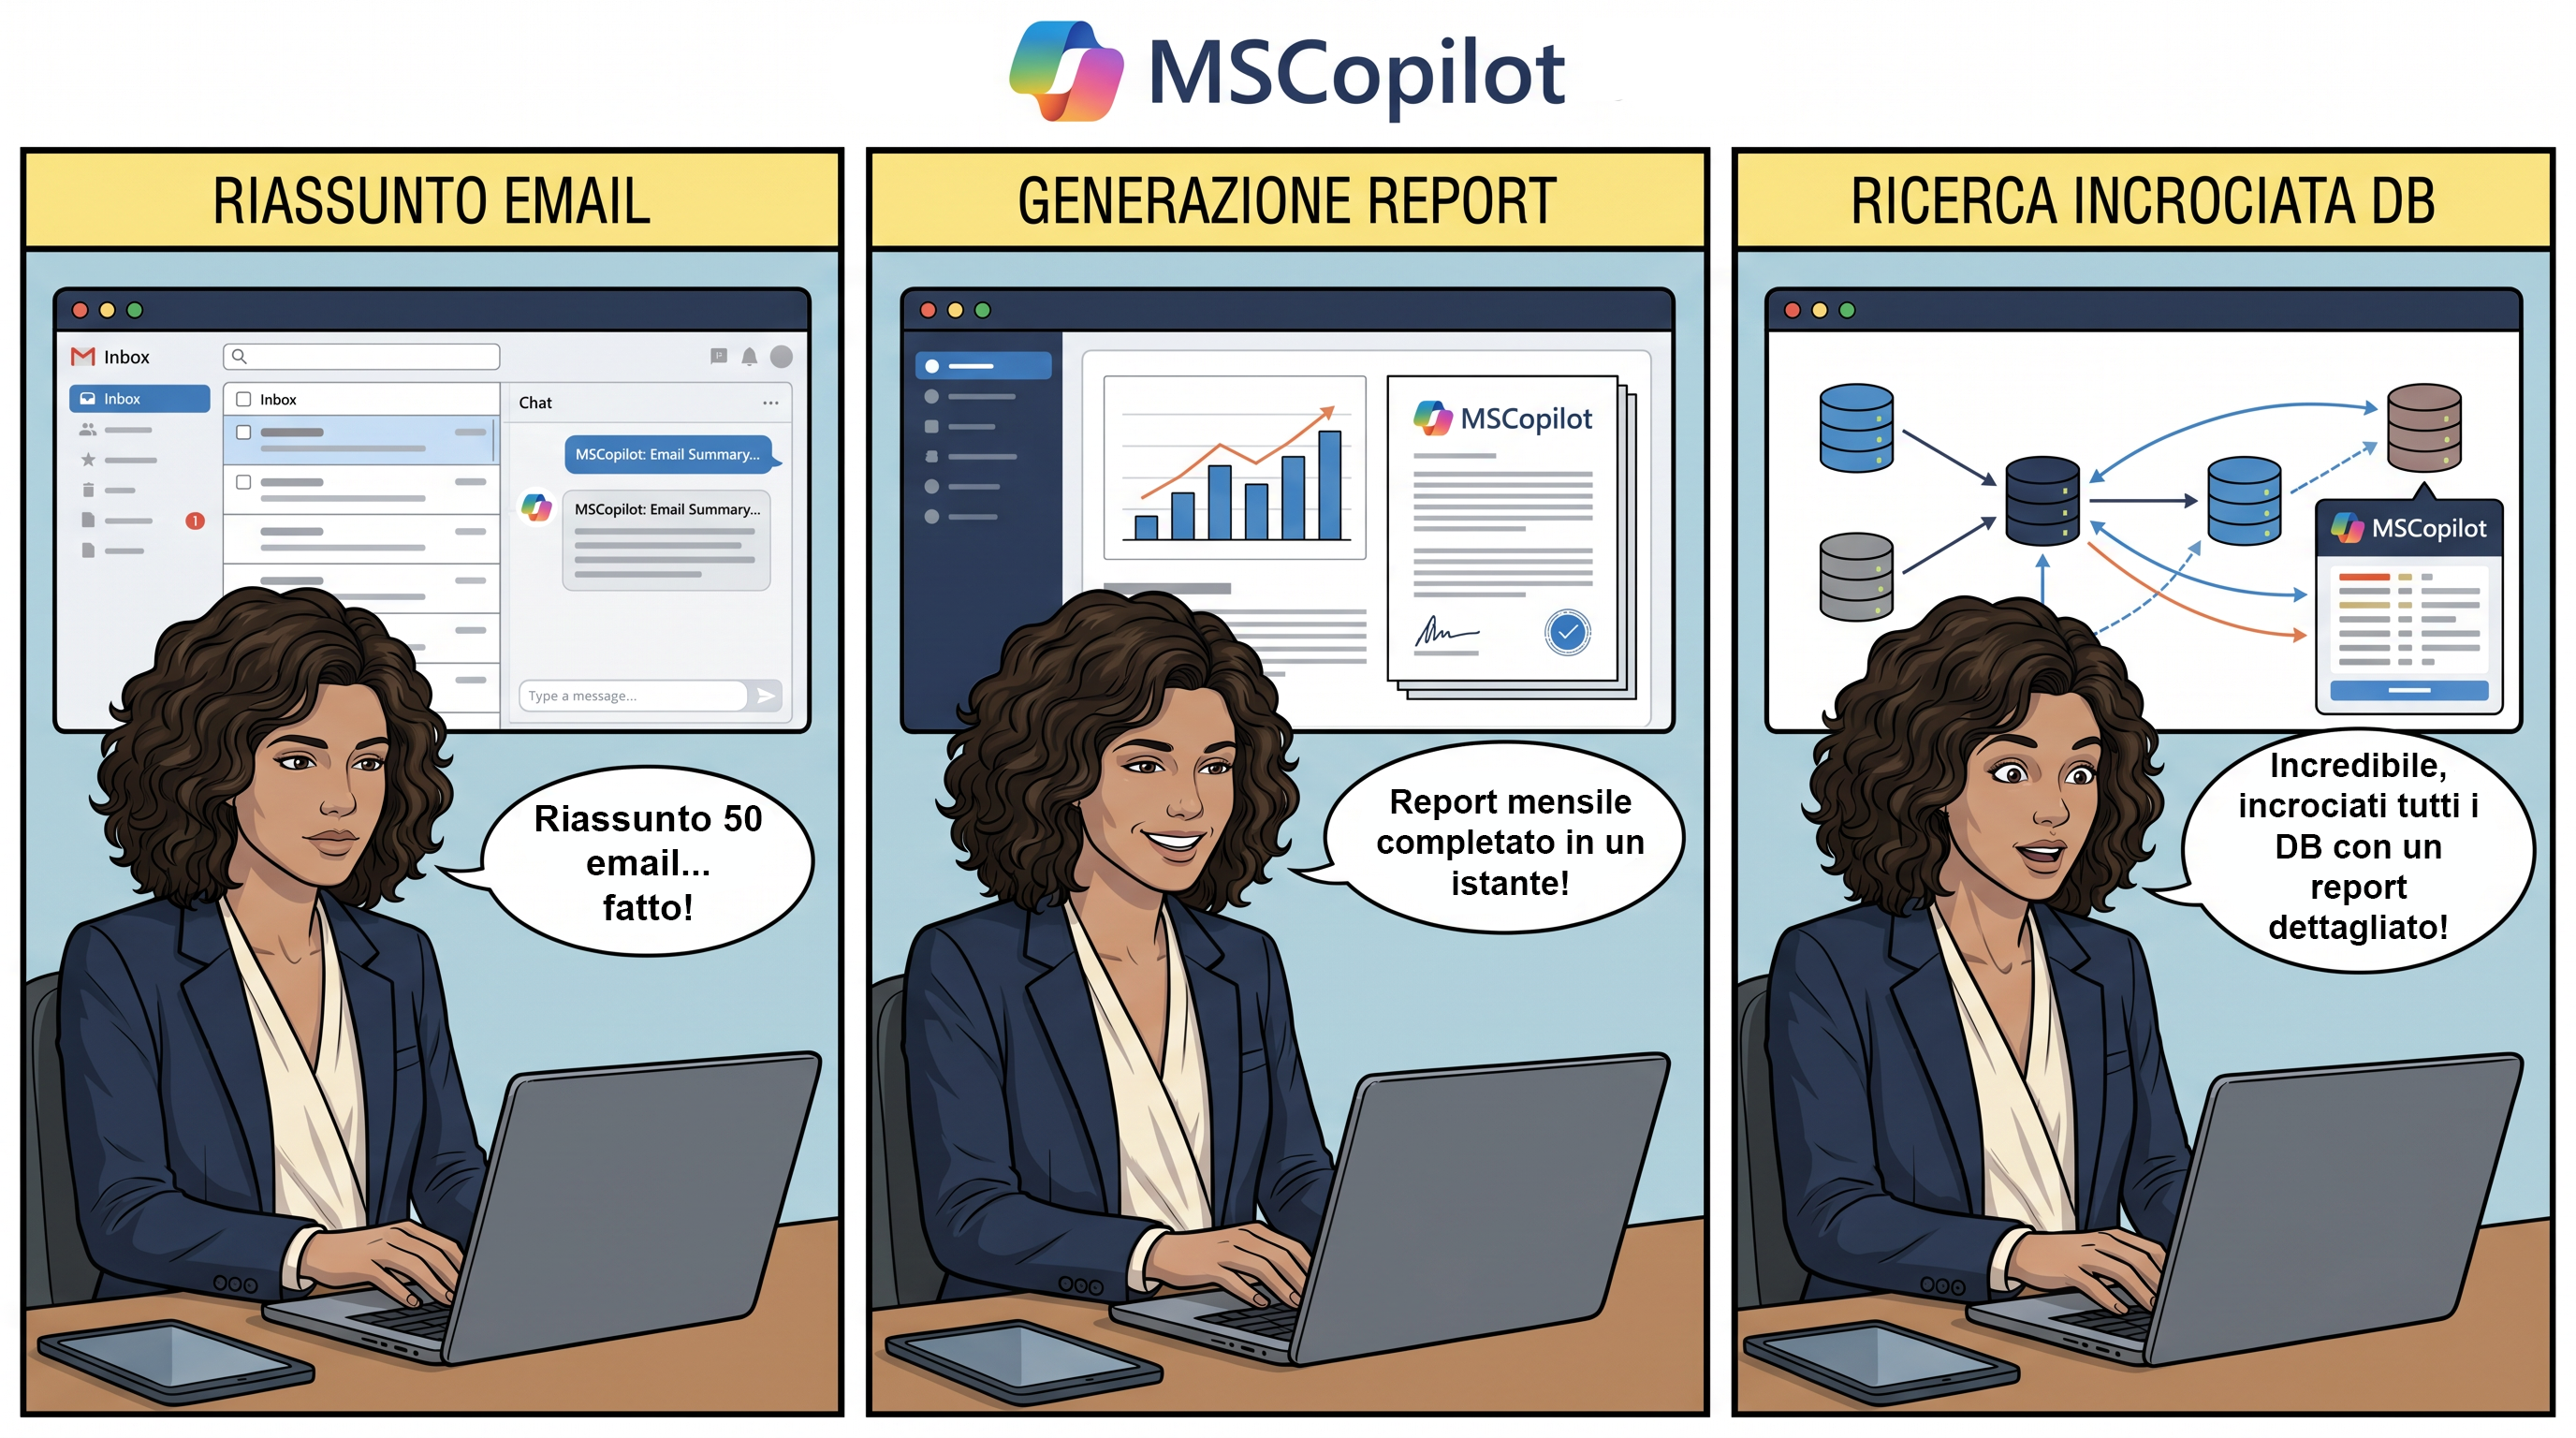
Federica, project manager, usa Microsoft Copilot per preparare in pochi minuti un riepilogo per una call con un fornitore esterno. Il risultato è perfetto, troppo perfetto: Copilot ha aggregato anche informazioni riservate (costi confidenziali, valutazioni del CFO, strategie negoziali) pescate da e-mail, documenti e chat a cui Federica aveva accesso, ma che non avrebbe mai condiviso consapevolmente. Il documento finisce nella cartella condivisa con il fornitore.
Attraverso questo caso scoprirai come funziona realmente Copilot (accede con i tuoi permessi, non ha un suo database separato), perché informazioni "normali" combinate insieme possono diventare esplosive, e cosa significa il rischio di prompt injection. Il corso include due test di verifica intermedi e si chiude con linee guida pratiche per classificare, verificare e condividere in sicurezza gli output generati dall'AI aziendale.
- Docente: Admin User
AI Fuori Controllo: i rischi degli strumenti AI esterni
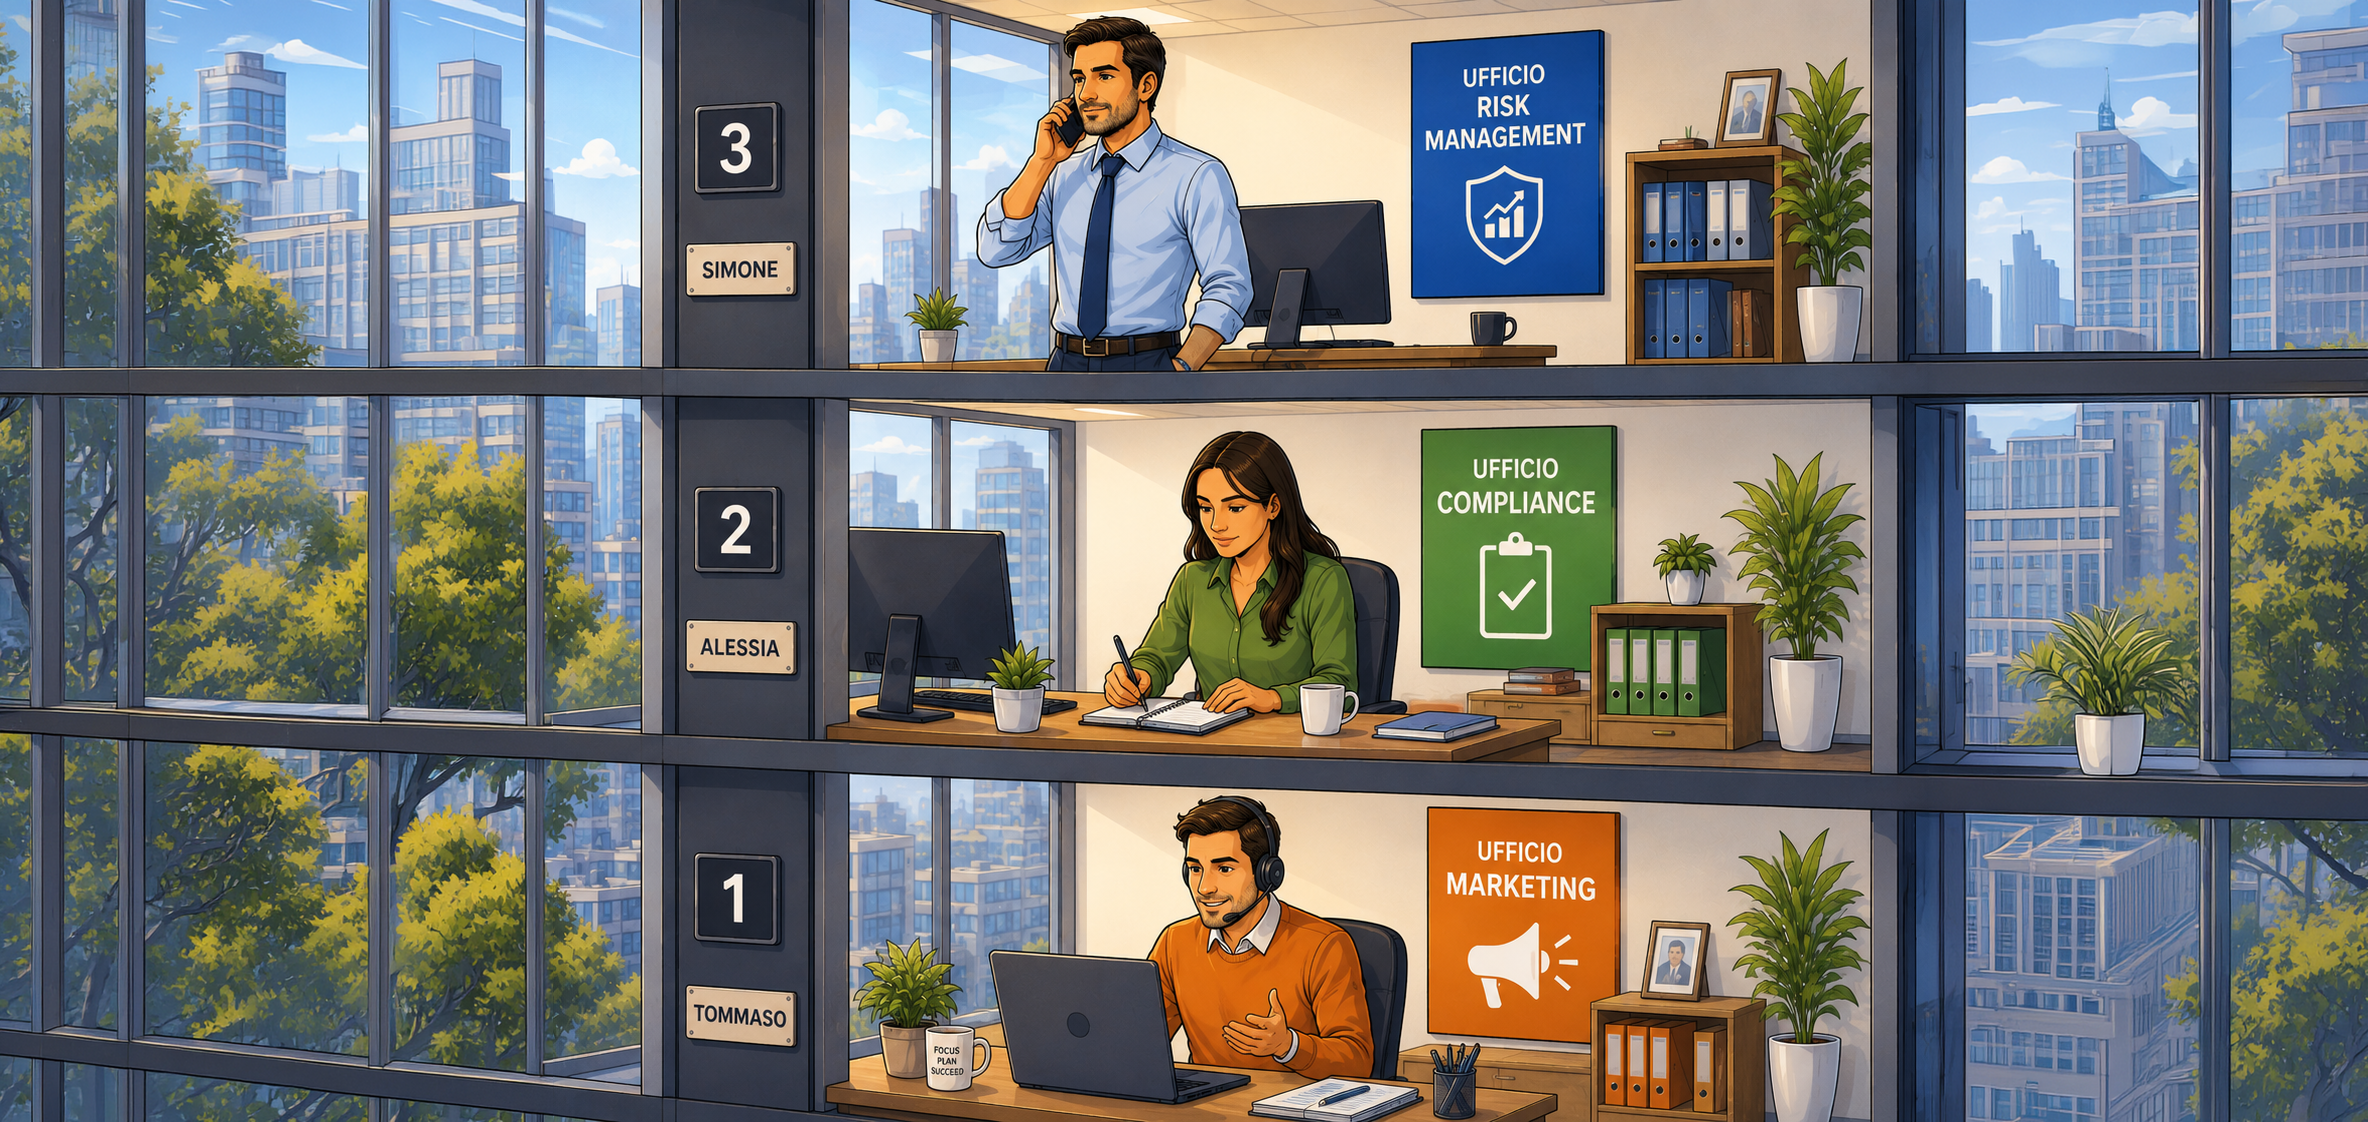
Tre colleghi, tre strumenti di intelligenza artificiale, tre incidenti che nessuno vedeva arrivare. Attraverso i casi di Simone (data leakage su ChatGPT), Alessia (un'allucinazione normativa su Claude) e Tommaso (un problema di copyright con Midjourney), scoprirai come l'uso disinvolto di chatbot e generatori di immagini AI possa esporre l'azienda a violazioni GDPR, danni reputazionali e contenziosi legali — senza che nessuno abbia fatto nulla di malizioso.
Al termine della pillola saprai riconoscere i principali rischi dell'AI esterna (data leakage, allucinazioni, copyright, Shadow AI) e conoscerai le 5 regole d'oro per usare questi strumenti in modo sicuro e consapevole.
- Docente: Admin User
